



Una clínica guarda mucho más que nombres y números de cédula. Guarda diagnósticos, resultados de laboratorio, recetas, historiales de seguros y, cada vez más, imágenes médicas y datos biométricos. La Ley Orgánica de Protección de Datos Personales clasifica todo eso como dato sensible, y por eso al sector salud le aplican obligaciones más estrictas que a una tienda o a una oficina contable.
Dos de esas obligaciones generan confusión constante: cuándo hay que nombrar un delegado y qué debe reportarse ante la Superintendencia. La confusión sale cara, porque no designar al delegado cuando corresponde está tipificado como infracción grave. Quien busca “delegado protección datos clínicas” quiere saber una cosa concreta: si su centro médico está obligado. Este artículo responde con el texto de la ley en la mano y separa la parte técnica de la que necesita abogado.
¿Qué es un delegado de protección de datos?
El artículo 4 de la LOPDP lo define como una persona natural encargada de informar al responsable o al encargado del tratamiento sobre sus obligaciones legales, de velar o supervisar el cumplimiento normativo y de cooperar con la Superintendencia de Protección de Datos Personales como punto de contacto. La ley habla de una persona natural, no de una empresa.
El artículo 49 enumera sus funciones: asesorar al responsable y a su personal, supervisar el cumplimiento, asesorar en el análisis de riesgo y en la evaluación de impacto, y actuar como punto de contacto con la autoridad. Si incumple, responde administrativa, civil y penalmente. El artículo 50 agrega condiciones que la clínica debe garantizarle: acceso a recursos, capacitación, relación directa con la dirección y, lo más importante en la práctica, que no puede ser destituido ni sancionado por el correcto desempeño de sus funciones.
Delegado protección datos clínicas: los cuatro casos del artículo 48
El artículo 48 establece cuatro supuestos: cuando el tratamiento lo lleva a cabo el sector público conforme al artículo 225 de la Constitución; cuando las actividades requieran un control permanente y sistematizado por su volumen, naturaleza, alcance o finalidades; cuando se trate de tratamiento a gran escala de categorías especiales de datos; y cuando el tratamiento sea ajeno a la seguridad nacional y defensa del Estado con carácter reservado. La autoridad podrá definir nuevas condiciones.
Aquí está el punto delicado. Los datos de salud son sensibles según el artículo 4, que los define como los relativos a la salud física o mental, incluida la prestación de servicios de atención sanitaria. El supuesto tercero remite al reglamento para precisar qué es gran escala, y la ley no fija un número de pacientes. Quien afirme que el umbral son mil o diez mil historias clínicas está inventando.
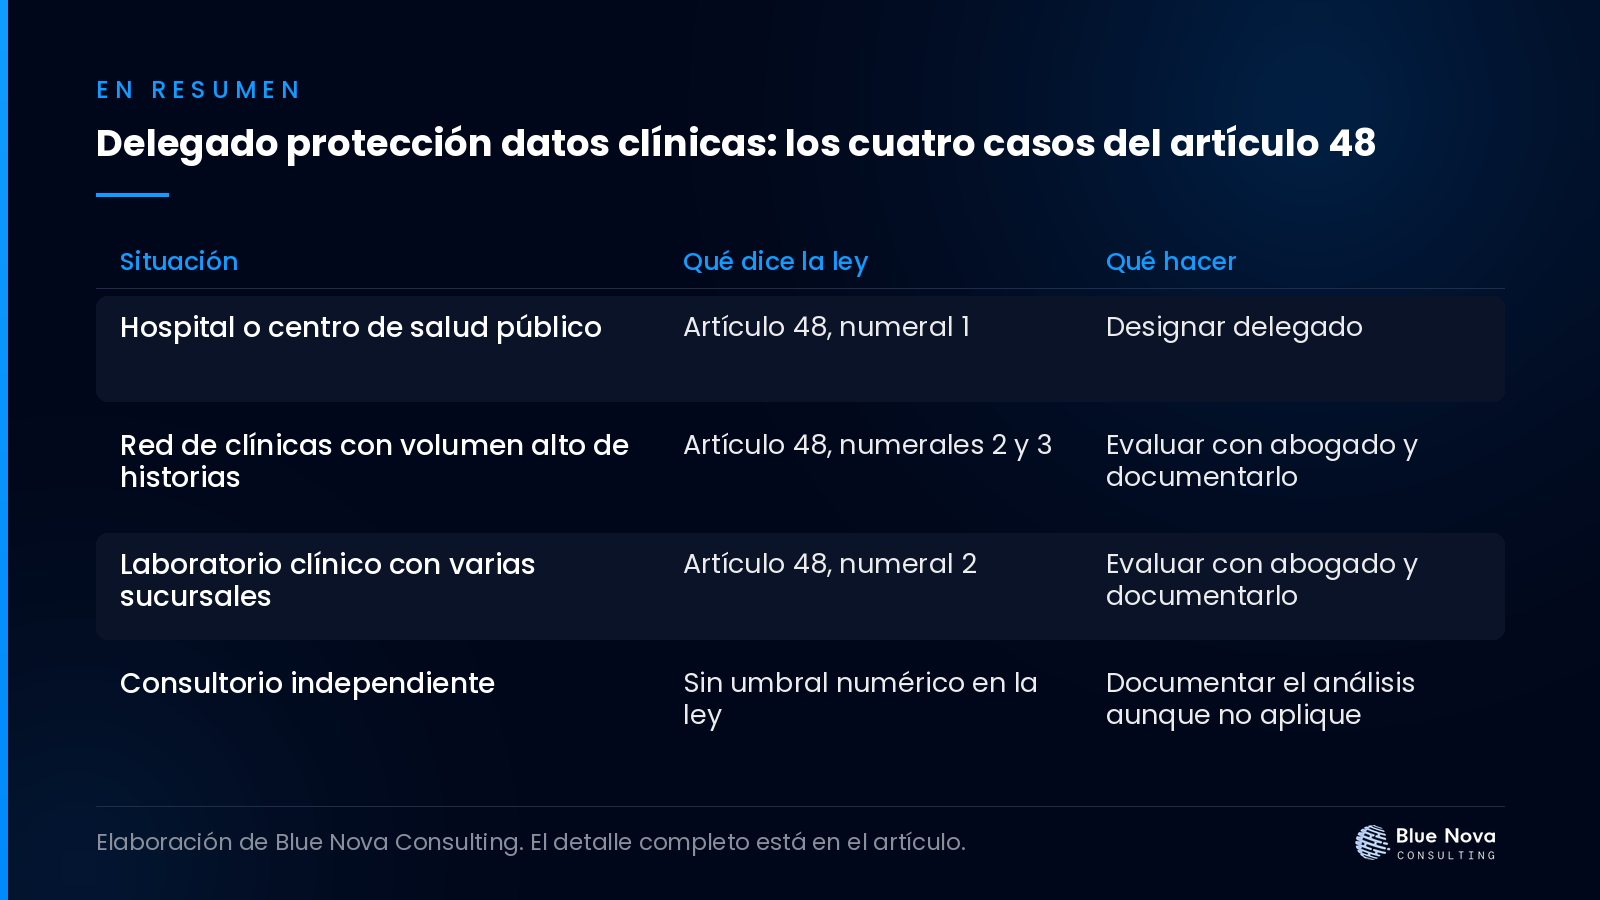
| Situación | Qué dice la ley | Qué hacer |
|---|---|---|
| Hospital o centro de salud público | Artículo 48, numeral 1 | Designar delegado |
| Red de clínicas con volumen alto de historias | Artículo 48, numerales 2 y 3 | Evaluar con abogado y documentarlo |
| Laboratorio clínico con varias sucursales | Artículo 48, numeral 2 | Evaluar con abogado y documentarlo |
| Consultorio independiente | Sin umbral numérico en la ley | Documentar el análisis aunque no aplique |
En los casos dudosos, deje por escrito el análisis que llevó a la conclusión. Si la Superintendencia pregunta, un documento fechado vale más que una opinión verbal.

Cómo se implementa, paso a paso
- Levantar el inventario de tratamientos. Qué datos recoge la clínica, en qué sistema viven, quién los consulta y a quién se entregan.
- Analizar si aplica el artículo 48. Con asesoría legal, contrastar ese inventario contra los cuatro supuestos y dejar constancia escrita.
- Designar a la persona y darle condiciones reales. El artículo 50 exige acceso, capacitación y relación directa con la dirección.
- Registrar la información ante la autoridad. La Superintendencia indica en sus preguntas frecuentes que el registro de delegados se hace en su portal de servicios en línea.
- Armar el registro de actividades de tratamiento. Es el documento vivo que la autoridad pedirá primero.
- Cerrar las brechas técnicas. Accesos compartidos, respaldos sin cifrar y servidores sin parches son hallazgos habituales.
El registro de actividades de tratamiento
El artículo 51 crea el Registro Nacional de protección de datos personales y obliga al responsable a reportar y mantener actualizada la información ante la autoridad. La ley detalla nueve puntos. Estos son los que más trabajo dan en una clínica.
| Qué pide el artículo 51 | Cómo se ve en una clínica |
|---|---|
| Identificación de la base de datos o del tratamiento | Historias clínicas, agenda, facturación, cámaras |
| Contacto del responsable y del encargado | La clínica y sus proveedores de software en la nube |
| Características y finalidad del tratamiento | Atención médica, facturación, reclamo a aseguradoras |
| Naturaleza de los datos tratados | Salud, biométricos y genéticos, todos sensibles |
| Destinatarios, encargados y terceros | Aseguradoras, laboratorios externos, hosting |
| Tiempo de conservación de los datos | Política documentada por tipo de registro |
Qué pasa ante una filtración de datos de pacientes
La LOPDP fija términos cortos y distintos según a quién se avise. El artículo 43 obliga al responsable a notificar la vulneración a la Superintendencia y a la Agencia de Regulación y Control de las Telecomunicaciones tan pronto sea posible, y a más tardar en el término de cinco días desde que tuvo constancia de ella, salvo que sea improbable que constituya un riesgo. Si no se notifica dentro de ese término, el aviso debe explicar los motivos de la demora.
El mismo artículo da al encargado el término de dos días para avisar al responsable. El artículo 46 ordena notificar sin dilación al titular afectado dentro del término de tres días cuando la vulneración conlleve riesgo a sus derechos fundamentales.
La ley usa la palabra término, no plazo. La diferencia tiene consecuencias en el conteo de días y conviene confirmarla con el abogado de la clínica.
El régimen sancionatorio ya está vigente: la disposición transitoria primera estableció que las medidas correctivas y las sanciones entrarían en vigor dos años después de la publicación de la ley, ocurrida el 26 de mayo de 2021. El artículo 68 clasifica como infracciones graves, entre otras, no realizar la evaluación de impacto cuando correspondía, no notificar las vulneraciones, no mantener actualizado el Registro Nacional y no designar al delegado cuando corresponde.
El artículo 72 sanciona las infracciones graves de una entidad de derecho privado con una multa de entre el 0,7 por ciento y el 1 por ciento del volumen de negocio del ejercicio anterior. Las leves, según el artículo 71, van del 0,1 al 0,7 por ciento. El artículo 73 define ese volumen como la venta de productos y la prestación de servicios del último ejercicio, previa deducción del IVA.
Qué parte resuelve un proveedor de tecnología
Conviene separar los frentes. El delegado, el análisis del artículo 48 y las políticas son trabajo legal. El inventario de sistemas, el cifrado, el control de accesos, los respaldos y la trazabilidad son trabajo técnico, y son los hallazgos que aparecen en el artículo 68 cuando algo sale mal.
En una clínica privada de tamaño medio suele encontrarse un sistema de historias clínicas con usuarios compartidos entre turnos y respaldos sin cifrar. En un laboratorio con varias sucursales, el canal por el que las sedes envían resultados a la central. En un centro odontológico, las radiografías guardadas en el teléfono del profesional. Ninguno se arregla con un documento legal.
Cuánto cuesta ponerse al día en la parte técnica
Valores vigentes de Blue Nova para el trabajo técnico. Excluyen el IVA del 15 por ciento.

| Servicio | Inversión |
|---|---|
| Diagnóstico de ciberseguridad | USD 850, precio cerrado |
| Ciberseguridad, intervención de servidor | Mínimo USD 500 |
| Web informativa | Desde USD 900 |
| Hosting | Desde USD 150 al año |
| Apps móviles | Sencilla desde USD 4.000; profesional de USD 8.000 a 25.000 |
| Consultoría de estrategia y estructura | Desde USD 4.900 |
El diagnóstico entrega el inventario que pide el artículo 51 y la lista de brechas que castiga el artículo 68. Los valores completos están en la página de precios.
Plazos: qué esperar mes a mes
El primer mes se levanta el inventario de sistemas y se corre el diagnóstico técnico. El segundo, el abogado evalúa el artículo 48, se designa al delegado si corresponde y se arma el registro de actividades. Entre el segundo y el tercero se cierran las brechas priorizadas y se redacta el procedimiento de notificación, que es lo que permite cumplir los términos de los artículos 43 y 46 cuando llegue el incidente. Desde el cuarto mes el trabajo es de mantenimiento.
Preguntas frecuentes
Delegado protección datos clínicas: ¿aplica a todo consultorio?
No. La ley lo exige en los cuatro supuestos del artículo 48. El que más discusión genera en salud es el tratamiento a gran escala de categorías especiales de datos, y la ley remite al reglamento sin fijar un número de pacientes. La decisión se toma con asesoría legal y se documenta.
¿El delegado puede ser una empresa contratada?
El artículo 4 lo define como persona natural. Una empresa puede acompañar técnicamente, pero la designación recae en alguien concreto.
¿Los datos de salud son datos sensibles en Ecuador?
Sí. El artículo 4 incluye la salud entre los datos sensibles y define aparte los datos relativos a la salud como los referidos a la salud física o mental, incluida la prestación de servicios de atención sanitaria.
¿En cuánto tiempo hay que avisar una filtración?
El artículo 43 fija el término de cinco días para notificar a la Superintendencia y a ARCOTEL, y dos días para que el encargado avise al responsable. El artículo 46 fija tres días para avisar al paciente afectado cuando hay riesgo a sus derechos.
¿Cuánto puede costar una sanción?
El artículo 72 fija para las infracciones graves de una entidad privada una multa de entre el 0,7 por ciento y el 1 por ciento del volumen de negocio del ejercicio anterior, calculado según el artículo 73.
¿Dónde se registra el delegado?
La Superintendencia señala en sus preguntas frecuentes que el trámite se hace en su portal de servicios en línea. Su dominio oficial es spdp.gob.ec.
Artículos relacionados
- Diagnóstico de red de datos en cooperativas: qué revisa: diagnóstico de red de datos en cooperativas: qué se revisa en enlaces.
- Monitoreo de ciberseguridad 24/7: qué incluye y precio: monitoreo de ciberseguridad 24/7: qué incluye.
- Perdí el acceso al servidor de mi empresa: qué hacer primero: perdí acceso servidor empresa: cómo recuperar el control sin reinstalar.
Fuentes consultadas
- Marco normativo de la Superintendencia de Protección de Datos Personales
- Ley Orgánica de Protección de Datos Personales, Registro Oficial Quinto Suplemento 459 del 26 de mayo de 2021
- Preguntas frecuentes de la Superintendencia de Protección de Datos Personales
- Guía de gestión de riesgos y evaluación de impacto del tratamiento de datos personales
Nota. Este artículo es informativo y no sustituye la asesoría de un abogado. Las citas corresponden al texto de la LOPDP publicado por la Superintendencia y fueron verificadas en octubre de 2026. La aplicación a cada clínica depende de su volumen, sus sistemas y sus contratos, y debe analizarse con un abogado.
Toda decisión sobre delegado protección datos clínicas empieza por un inventario. Si necesita el lado técnico, el diagnóstico de ciberseguridad es el primer paso concreto. Revise también qué hacer si su sitio fue vulnerado. Para su caso, escríbanos.
Blue Nova Consulting
¿Quiere aplicar esto en su empresa?
Revisamos su situación y le decimos qué corresponde hacer primero y qué puede esperar.
Los valores que aparecen en este artículo son referenciales y no incluyen el IVA del 15 por ciento.
Sigue leyendo

Comentarios y opiniones
0 comentarios · Moderación previa
Cuéntanos tu experiencia, dudas o casos similares. Revisamos cada comentario antes de publicarlo para mantener conversaciones de calidad. También puedes suscribirte para recibir nuevos artículos.