




Una aseguradora con 170 usuarios en cinco sedes pidió una cotización de vigilancia permanente. Tenía firewall perimetral en buen estado, antivirus corporativo en todos los equipos y respaldos diarios. La gerencia entendía, razonablemente, que el riesgo estaba cubierto. El levantamiento mostró otra cosa: no existía ninguna capacidad de detección en los equipos finales. Si un puesto de trabajo se comprometía, nadie se enteraba hasta que el usuario reportaba que algo andaba raro.
Ese es el hueco que cierra el monitoreo ciberseguridad 24/7, y también la razón por la que no se puede cotizar de entrada. Este artículo explica qué incluye el servicio, cómo se mide el tiempo de respuesta comprometido y cuáles son los cinco componentes que determinan el precio. No va a encontrar aquí una tarifa mensual inventada: el monitoreo se cotiza después del diagnóstico de USD 850 más IVA, porque antes de eso cualquier número es una adivinanza.
¿Qué es el monitoreo ciberseguridad 24/7?
Es un servicio continuo de detección, alerta y respuesta sobre la infraestructura de una organización, operado por personal que recibe las alertas a cualquier hora del día y tiene autorización para actuar dentro de un alcance acordado. La diferencia con un antivirus o un firewall es de naturaleza: esas herramientas bloquean lo que reconocen; el monitoreo detecta lo que ninguna de las dos reconoció y lo escala a una persona.
El servicio se apoya en tres piezas. Primera, agentes de detección y respuesta en los equipos finales, que registran comportamiento y no solo firmas de archivos. Segunda, un recolector central que concentra los registros del firewall, los servidores, el directorio de usuarios y los servicios en la nube. Tercera, reglas de correlación y un turno humano que decide si una alerta es real.
Sin la tercera pieza no hay monitoreo, solo tablero. Un panel que nadie mira a las tres de la mañana no detiene nada, y es el error más común en las implementaciones que hemos encontrado al hacer diagnósticos.
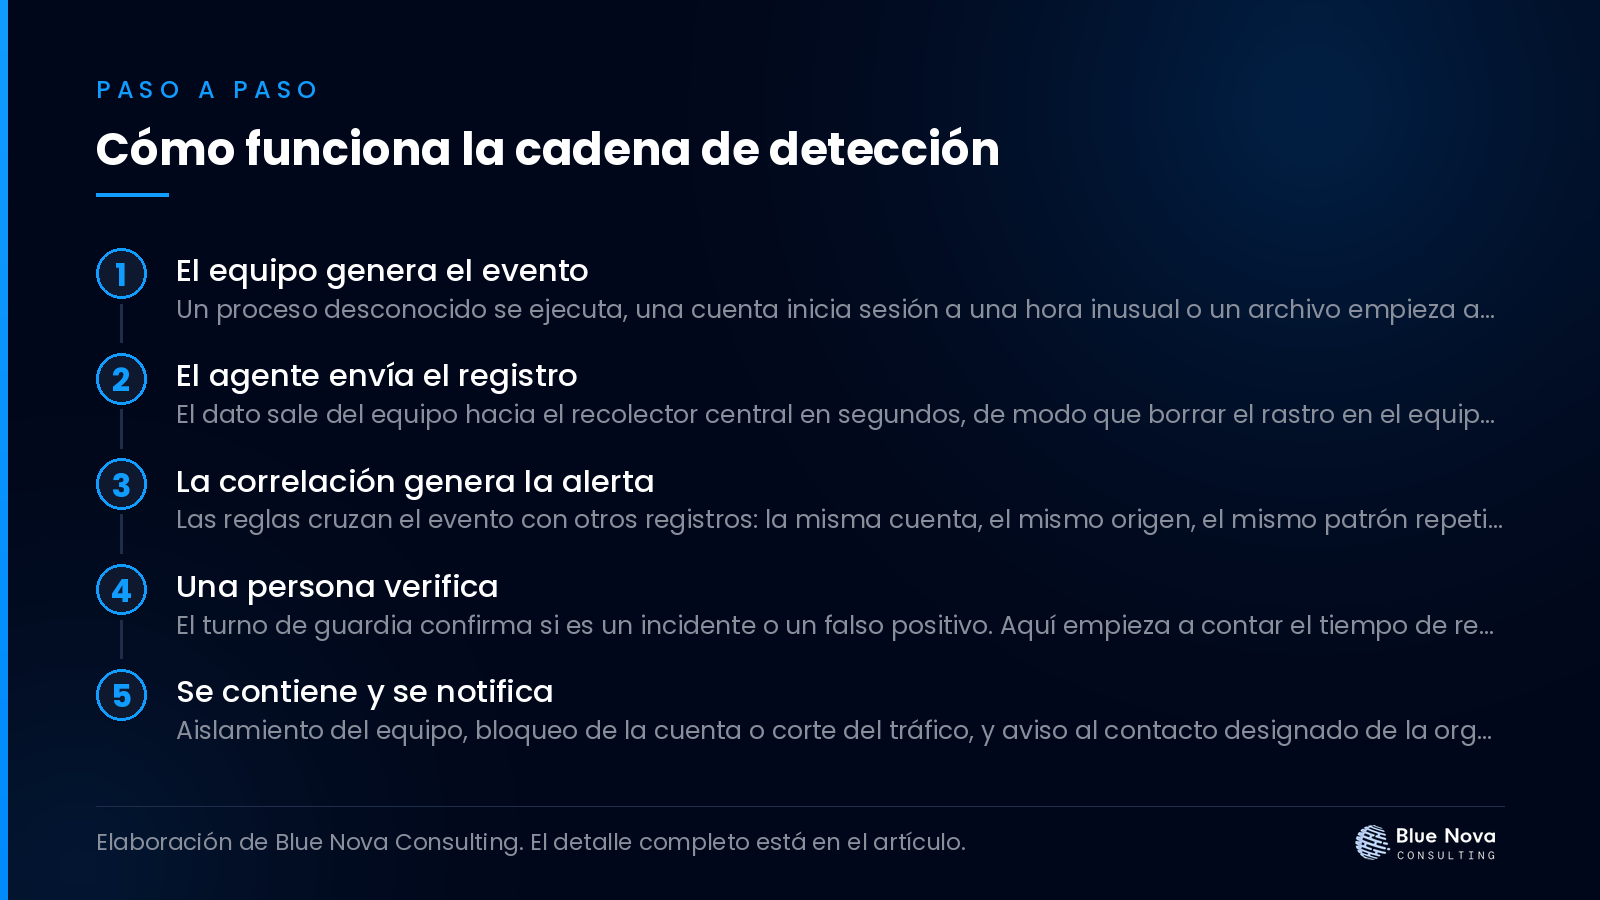
Cómo funciona la cadena de detección
- El equipo genera el evento. Un proceso desconocido se ejecuta, una cuenta inicia sesión a una hora inusual o un archivo empieza a cifrar carpetas compartidas.
- El agente envía el registro. El dato sale del equipo hacia el recolector central en segundos, de modo que borrar el rastro en el equipo ya no elimina la evidencia.
- La correlación genera la alerta. Las reglas cruzan el evento con otros registros: la misma cuenta, el mismo origen, el mismo patrón repetido en varias máquinas.
- Una persona verifica. El turno de guardia confirma si es un incidente o un falso positivo. Aquí empieza a contar el tiempo de respuesta comprometido.
- Se contiene y se notifica. Aislamiento del equipo, bloqueo de la cuenta o corte del tráfico, y aviso al contacto designado de la organización con el detalle de lo ocurrido.
- Se documenta y se corrige la causa. El informe del incidente alimenta un ajuste de configuración o de regla, para que el mismo caso no vuelva a escalar.
Los cinco componentes que determinan el precio
Nadie puede darle una tarifa mensual seria por teléfono, y conviene desconfiar de quien lo haga. El valor del monitoreo se arma con cinco variables, y las cinco se conocen recién después de levantar la infraestructura.
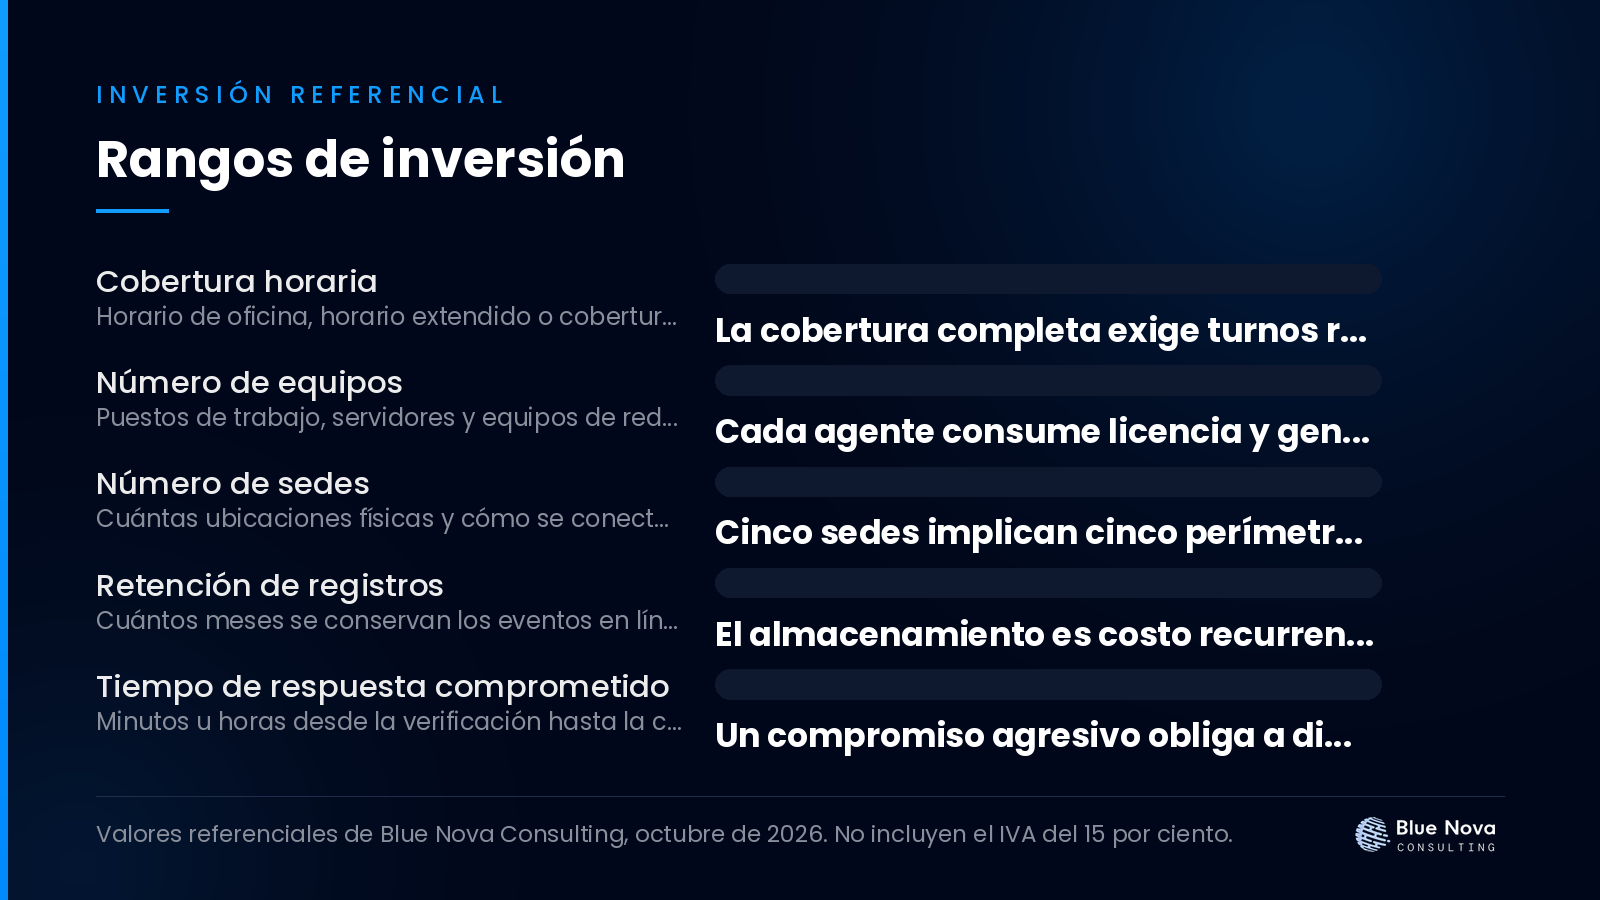
| Componente | Qué se define | Por qué mueve el precio |
|---|---|---|
| Cobertura horaria | Horario de oficina, horario extendido o cobertura completa los siete días. | La cobertura completa exige turnos rotativos. Es el factor que más pesa. |
| Número de equipos | Puestos de trabajo, servidores y equipos de red con agente instalado. | Cada agente consume licencia y genera volumen de registros. |
| Número de sedes | Cuántas ubicaciones físicas y cómo se conectan entre sí. | Cinco sedes implican cinco perímetros, cinco enlaces y reglas distintas por zona. |
| Retención de registros | Cuántos meses se conservan los eventos en línea y en archivo. | El almacenamiento es costo recurrente directo, y la retención suele venir impuesta por normativa. |
| Tiempo de respuesta comprometido | Minutos u horas desde la verificación hasta la contención, por nivel de severidad. | Un compromiso agresivo obliga a dimensionar el turno con holgura. |
Hay una sexta variable que no es técnica: hasta dónde puede actuar el proveedor sin pedir permiso. Aislar un equipo de gerencia a medianoche sin autorización previa es una decisión que debe estar escrita antes, no discutida durante el incidente.
Por qué cotizar un 24/7 sin diagnóstico previo es adivinar
Decirlo sin rodeos: una propuesta de monitoreo ciberseguridad 24/7 redactada sin haber visto la infraestructura es un número puesto a dedo. Los cinco componentes de la tabla anterior son datos que no existen antes del levantamiento. No se sabe cuántos equipos hay de verdad, porque el inventario que la empresa cree tener nunca coincide con el real. No se sabe si el firewall produce registros utilizables. No se sabe si el directorio de usuarios tiene cuentas de personal que salió hace dos años.
El caso de la aseguradora lo ilustra bien. La gerencia pidió cotizar monitoreo para los equipos finales. El diagnóstico encontró que, antes de monitorear, había que resolver dos asuntos previos: no existía segmentación entre la red de usuarios y la de servidores, y los accesos de dos proveedores externos no tenían fecha de caducidad. Monitorear esa red tal como estaba habría significado pagar por ver alertas que no se podían contener.
El orden correcto es diagnóstico, remediación de lo urgente y recién entonces monitoreo. Invertirlo encarece el servicio y produce la sensación de que no sirve.
Diagnóstico y monitoreo: qué resuelve cada uno

| Criterio | Diagnóstico de ciberseguridad | Monitoreo continuo |
|---|---|---|
| Pregunta que responde | ¿Dónde estamos parados? | ¿Qué está pasando ahora? |
| Duración | Dos a tres semanas | Permanente, con contrato mensual |
| Entregable | Informe con hallazgos priorizados | Alertas verificadas, contención e informes periódicos |
| Precio | USD 850, cerrado | Se cotiza tras el diagnóstico |
| Requisito previo | Ninguno | Diagnóstico y remediación de hallazgos críticos |
Precios de referencia de ciberseguridad
Precios de Blue Nova Consulting verificados en octubre de 2026. Todos los valores excluyen el IVA del 15%.
| Servicio | Precio en USD | Modalidad |
|---|---|---|
| Diagnóstico de ciberseguridad | 850 | Precio cerrado, pago único |
| Monitoreo de ciberseguridad continuo | Se cotiza tras el diagnóstico | Mensual, según los cinco componentes |
| Intervención de servidor | Desde 500 | Por servidor, según alcance |
| Limpieza de incidente de malware o spam SEO | 600 a 1.200 | Según extensión del compromiso |
| Hosting administrado | Desde 150 al año | Anual |
El monitoreo ciberseguridad 24/7 es el único servicio de esta lista sin cifra publicada, y es deliberado. Preferimos no publicar un número antes que publicar uno que después haya que corregir al alza.
Qué esperar mes a mes
- Mes 0. Diagnóstico, informe y decisión sobre el alcance del monitoreo. Aquí se firman las reglas de actuación y el nivel de respuesta comprometido.
- Mes 1. Despliegue de agentes, conexión de los registros del firewall y los servidores, y afinamiento de reglas. El primer mes siempre produce falsos positivos: es parte del ajuste.
- Mes 2. Operación estable, primer informe mensual con eventos atendidos y una prueba controlada de la cadena de alerta, coordinada con el área de tecnología.
- Mes 3 en adelante. Informe mensual, revisión trimestral de reglas y de la retención de registros, y actualización del inventario de activos.
Conviene fijar desde el inicio quién recibe la llamada de madrugada por parte de la organización. Un monitoreo ciberseguridad 24/7 con un contacto que no contesta pierde la mitad de su valor.
Preguntas frecuentes
¿Cuánto cuesta el monitoreo ciberseguridad 24/7 en Ecuador?
Depende de los cinco componentes descritos: cobertura horaria, número de equipos, número de sedes, retención de registros y tiempo de respuesta comprometido. Se cotiza después del diagnóstico de USD 850 más IVA, que es el que entrega esos datos. Cualquier cifra mensual ofrecida antes del levantamiento es una estimación sin base.
¿El monitoreo reemplaza al antivirus y al firewall?
No. Los complementa. El firewall y la protección de puesto bloquean lo que reconocen; el monitoreo detecta el comportamiento que esos controles dejaron pasar y escala el caso a una persona. La aseguradora del ejemplo tenía las dos primeras capas y cero capacidad de detección en los equipos finales.
¿Qué pasa si no tenemos personal de tecnología de noche?
Es la situación normal en empresas medianas ecuatorianas y es precisamente el motivo del servicio. Lo que sí hace falta es un contacto autorizado y un documento de reglas de actuación que permita al proveedor aislar un equipo o bloquear una cuenta sin esperar aprobación.
¿Cuánto tiempo deben guardarse los registros?
Depende del sector y de la normativa que aplique a la organización. Las entidades supervisadas suelen tener plazos definidos por su organismo de control, y el tratamiento de datos personales está sujeto a la Ley Orgánica de Protección de Datos Personales, cuya normativa publica la Superintendencia de Protección de Datos Personales en spdp.gob.ec. Técnicamente, una retención menor a seis meses dificulta investigar un compromiso que estuvo latente.
¿Sirve el monitoreo contra ransomware?
Ayuda, porque el cifrado masivo de archivos genera un patrón detectable en minutos y la contención temprana limita el alcance. No sustituye a los respaldos fuera de línea ni a la gestión de actualizaciones, que son las dos medidas con mayor efecto según la guía pública de CISA sobre ransomware.
¿Se puede contratar monitoreo solo para los servidores?
Se puede, y abarata el servicio, pero deja fuera el punto de entrada más frecuente. El correo y el puesto de trabajo son por donde empieza la mayoría de los incidentes. Si su preocupación inmediata es el correo corporativo, revise antes el artículo sobre por qué el correo corporativo cae en spam, que trata la configuración de SPF, DKIM y DMARC.
Artículos relacionados
- Perdí el acceso al servidor de mi empresa: qué hacer primero: perdí acceso servidor empresa: cómo recuperar el control sin reinstalar.
- Antes del monitoreo va el diagnóstico de ciberseguridad: diagnóstico antes monitoreo ciberseguridad: qué entrega un diagnóstico.
- Auditoría de redes empresariales: qué revisa y qué halla: qué revisa una auditoría de redes empresarial en una institución financiera:.
Fuentes consultadas
- NIST SP 800-61 Rev. 3, Incident Response Recommendations and Considerations for Cybersecurity Risk Management, abril de 2025.
- NIST Cybersecurity Framework, versión CSF 2.0, con sus funciones de detección y respuesta.
- CISA, StopRansomware. Recomienda respaldos cifrados fuera de línea y verificados, y actualización oportuna de software y sistemas operativos.
- Center for Internet Security, CIS Controls v8.1. Controles 8 (gestión de registros de auditoría) y 13 (monitoreo y defensa de red).
- Superintendencia de Protección de Datos Personales, Marco Normativo.
El siguiente paso
Si le llega una propuesta de monitoreo ciberseguridad 24/7 con una tarifa mensual y sin levantamiento previo, pida ver cómo se calcularon los cinco componentes. Si no hay respuesta, el número no se sostiene.
En Blue Nova el camino es el mismo para todos: diagnóstico de USD 850 más IVA, informe, decisión y recién entonces la cotización del monitoreo. Puede revisar el detalle de todos los valores en la página de precios y el alcance de cada servicio en servicios. Si ya tiene un incidente en curso, no empiece por aquí: vaya directamente a atención de emergencias.
Para agendar el levantamiento, escríbanos desde la página de contacto.
Blue Nova Consulting
¿Quiere el valor exacto para su caso?
Le enviamos el alcance y el presupuesto por escrito, con lo que entra y lo que no.
Los valores que aparecen en este artículo son referenciales y no incluyen el IVA del 15 por ciento.
Sigue leyendo
Comentarios y opiniones
0 comentarios · Moderación previa
Cuéntanos tu experiencia, dudas o casos similares. Revisamos cada comentario antes de publicarlo para mantener conversaciones de calidad. También puedes suscribirte para recibir nuevos artículos.