



Llega el correo: “necesito precio de monitoreo 24/7”. La respuesta honesta no es un número, es una pregunta. ¿Cuántos equipos? ¿Cuántas sedes? ¿Qué servidores, qué servicios en la nube, qué proveedores externos entran? ¿Se vigilan también los equipos de los vendedores que trabajan desde casa? Sin esas respuestas, cualquier cotización de monitoreo es una apuesta. Y las apuestas en ciberseguridad se pagan dos veces: primero cuando el precio no alcanza y el alcance se recorta en silencio, y después cuando el incidente ocurre justo en el pedazo que nadie estaba vigilando.
Quien busca “diagnóstico antes monitoreo ciberseguridad” normalmente ya intuye esto y quiere saber qué entrega exactamente un diagnóstico y cuánto cuesta. Este artículo lo explica con cifras concretas, con lo que el diagnóstico define del contrato de monitoreo y con el orden que proponen los marcos de referencia que se usan en el mundo.
¿Qué es un diagnóstico de ciberseguridad?
Un diagnóstico de ciberseguridad es el levantamiento ordenado de lo que la empresa tiene, lo que expone y lo que le falta, entregado como un documento con hallazgos priorizados y un plan de cierre. No es un escaneo automático ni un informe de una herramienta. Un escaneo dice que un puerto está abierto. Un diagnóstico dice de quién es ese equipo, qué proceso del negocio se cae si se apaga, quién tiene la contraseña y qué pasa si mañana esa persona renuncia.
El marco de referencia más usado lo ordena igual. El NIST Cybersecurity Framework 2.0, publicado el 26 de febrero de 2024, organiza el trabajo en seis funciones: GOVERN, IDENTIFY, PROTECT, DETECT, RESPOND y RECOVER. El monitoreo continuo vive dentro de DETECT, en la categoría que el propio marco llama Continuous Monitoring y define como la vigilancia de los activos para encontrar anomalías e indicadores de compromiso. La palabra clave ahí es activos. No se pueden vigilar activos que nadie inventarió, y el inventario está una función antes, en IDENTIFY.
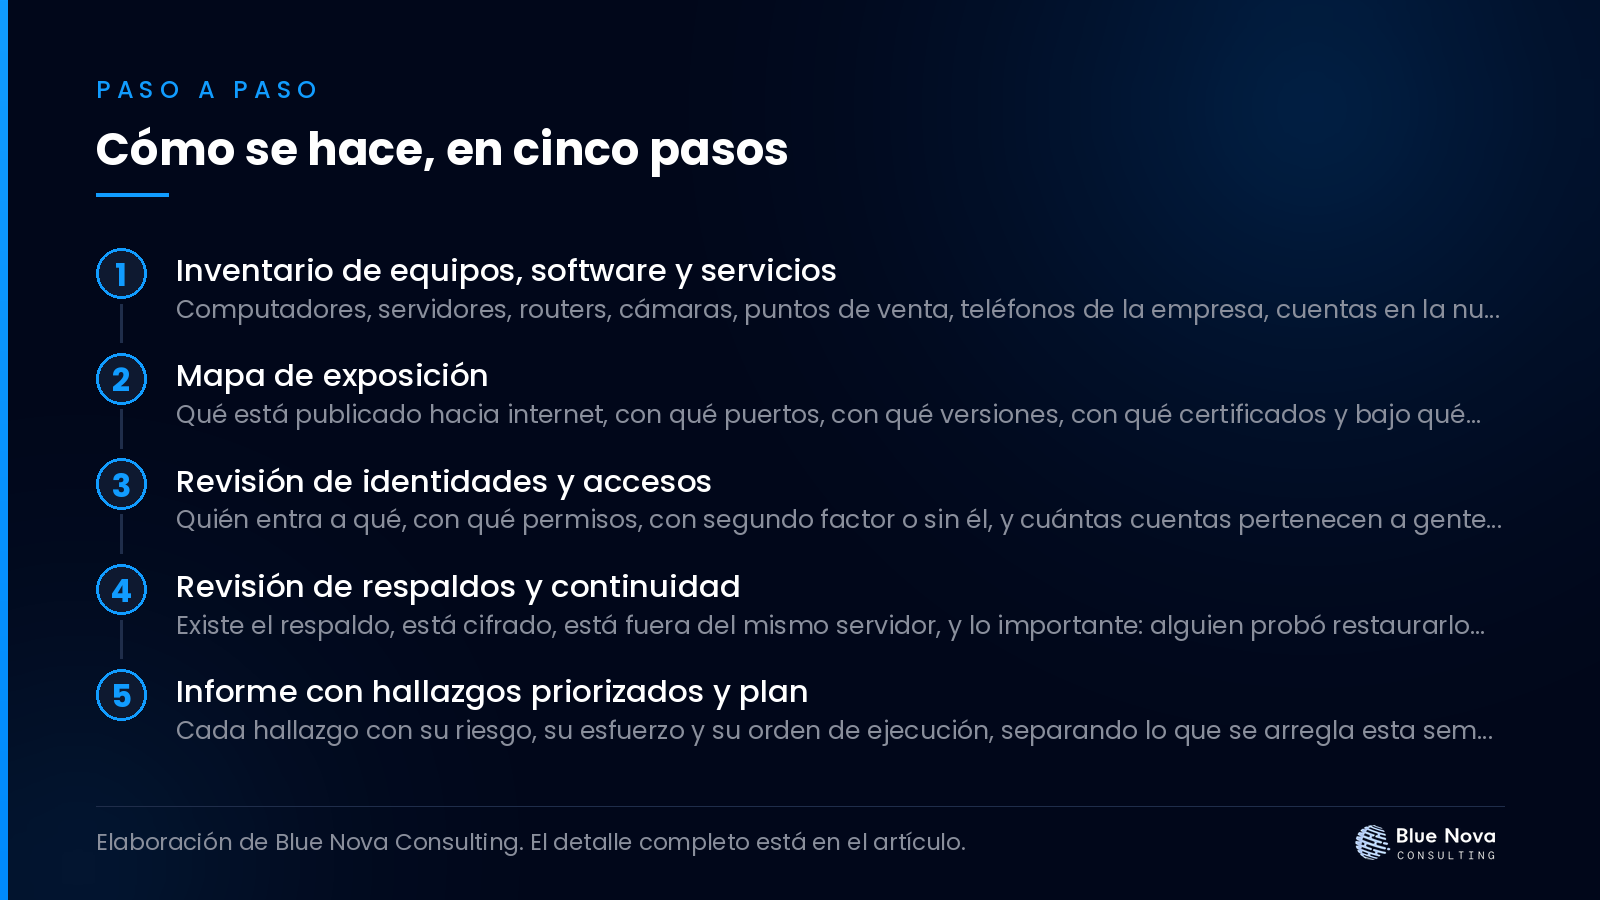
Cómo se hace, en cinco pasos
- Inventario de equipos, software y servicios. Computadores, servidores, routers, cámaras, puntos de venta, teléfonos de la empresa, cuentas en la nube y proveedores que tienen acceso. Los CIS Critical Security Controls v8.1 ponen esto en sus dos primeros controles, Inventory and Control of Enterprise Assets e Inventory and Control of Software Assets, por una razón: todo lo demás depende de esa lista.
- Mapa de exposición. Qué está publicado hacia internet, con qué puertos, con qué versiones, con qué certificados y bajo qué dominio. Aquí aparecen los servidores que nadie recordaba y los subdominios de proyectos cerrados.
- Revisión de identidades y accesos. Quién entra a qué, con qué permisos, con segundo factor o sin él, y cuántas cuentas pertenecen a gente que ya no trabaja ahí.
- Revisión de respaldos y continuidad. Existe el respaldo, está cifrado, está fuera del mismo servidor, y lo importante: alguien probó restaurarlo alguna vez.
- Informe con hallazgos priorizados y plan. Cada hallazgo con su riesgo, su esfuerzo y su orden de ejecución, separando lo que se arregla esta semana de lo que es proyecto.
Diagnóstico antes monitoreo ciberseguridad: así define el alcance
El monitoreo no se cotiza por empresa, se cotiza por lo que hay que vigilar y por lo que se promete hacer cuando algo suena. El diagnóstico entrega exactamente esas variables.

| Lo que entrega el diagnóstico | Qué define del contrato de monitoreo |
|---|---|
| Número de equipos y servidores | El volumen que se vigila, que es la base del precio mensual |
| Número de sedes y enlaces | Cuántos puntos de recolección hacen falta |
| Servicios en la nube y proveedores con acceso | Qué registros externos se integran |
| Horario real de operación | Si hace falta cobertura 24/7 o solo fuera de horario |
| Hallazgos críticos abiertos | Qué se corrige antes de empezar, para no pagar por vigilar un problema conocido |
| Quién responde dentro de la empresa | A quién se escala y en qué tiempo |
El último punto es el que más discusiones ahorra. Un servicio de monitoreo detecta y avisa. Si del otro lado no hay nadie definido para actuar a las tres de la mañana, el servicio entrega alertas que nadie atiende y el cliente siente que pagó de más. Eso se acuerda antes, no después del primer incidente.
Para qué sirve en el negocio, por sector
En una importadora de autopartes con bodega y dos locales, el diagnóstico suele revelar que el punto de venta y la administración comparten la misma red plana, y que el sistema de inventario corre sobre un servidor que nadie actualiza desde la instalación. El alcance del monitoreo cambia por completo según se segmente o no esa red.
En una cooperativa de ahorro y crédito, el hallazgo típico es la cantidad de accesos de terceros, es decir proveedores del core financiero, auditores y soporte remoto. El monitoreo tiene que cubrir esos accesos, y eso solo se sabe después de inventariarlos.
En una clínica privada, el inventario destapa equipos médicos conectados a la red que el área de sistemas no administra. En un estudio jurídico o una constructora, el problema suele ser el correo y los respaldos del archivo de proyectos. En cada caso el diagnóstico mueve el alcance del monitoreo en una dirección distinta, y por eso cotizarlo antes es adivinar.
Cuánto cuesta
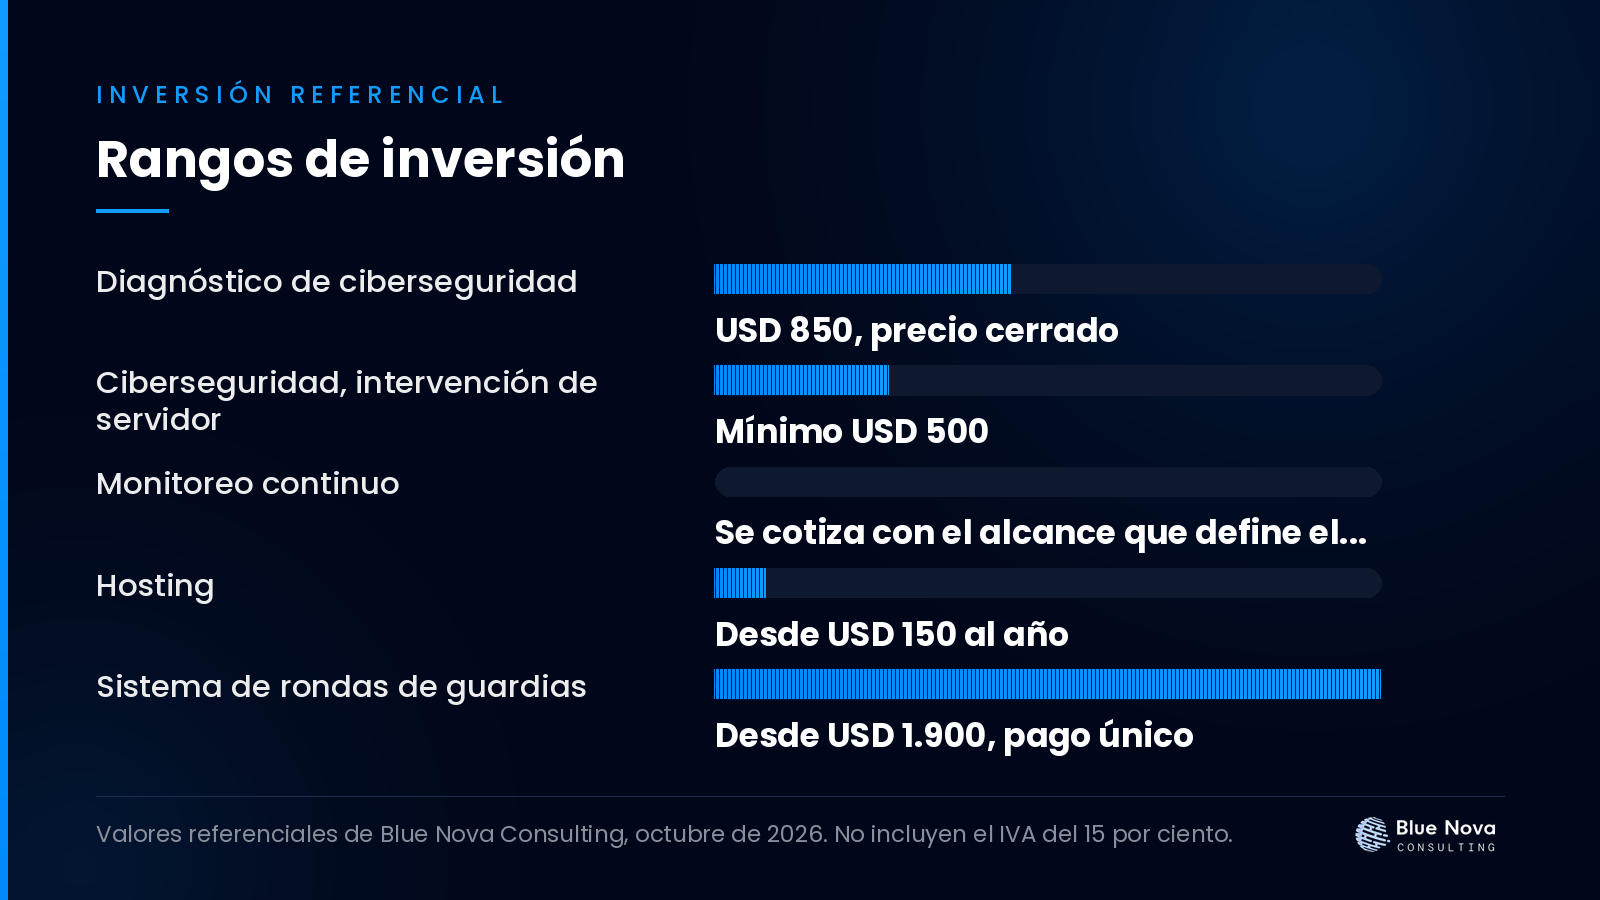
El diagnóstico tiene precio cerrado. No se cobra por hallazgo ni por hora. Todos los valores excluyen el IVA del 15 por ciento.
| Servicio | Inversión |
|---|---|
| Diagnóstico de ciberseguridad | USD 850, precio cerrado |
| Ciberseguridad, intervención de servidor | Mínimo USD 500 |
| Monitoreo continuo | Se cotiza con el alcance que define el diagnóstico |
| Hosting | Desde USD 150 al año |
| Sistema de rondas de guardias | Desde USD 1.900, pago único |
| Consultoría de estrategia y estructura | Desde USD 4.900 |
La fila del monitoreo no tiene número a propósito. Dar un valor mensual sin saber cuántos equipos y cuántas sedes entran sería inventar, y ese es justamente el problema que este artículo describe. Los demás valores vigentes están en la página de precios.
Plazos: qué esperar
El diagnóstico se ejecuta en semanas, no en meses. La primera semana es de levantamiento, con accesos de solo lectura y entrevistas cortas con las personas que operan cada sistema. La segunda semana es de análisis y verificación de hallazgos, porque un hallazgo sin verificar es ruido. Al cierre se entrega el informe con la lista priorizada y una reunión para explicarlo en lenguaje de negocio, no de consola.
A partir de ahí hay dos caminos y ambos son válidos. Uno es cerrar primero los hallazgos críticos y contratar el monitoreo después, cuando ya no se paga por vigilar un problema conocido. El otro es arrancar el monitoreo en paralelo sobre los activos críticos, mientras el resto se corrige. La decisión depende de la exposición real que haya mostrado el informe, y es una conversación de quince minutos una vez que los datos están sobre la mesa.
Preguntas frecuentes
¿Por qué no me dan un precio de monitoreo 24/7 por correo?
Porque el precio depende del número de equipos, de sedes, de servicios en la nube y del nivel de respuesta comprometido. Dar un número sin esos datos obliga después a recortar el alcance en silencio o a renegociar, y ninguna de las dos opciones es buena para el cliente.
¿Cuánto cuesta el diagnóstico de ciberseguridad?
USD 850, precio cerrado, más IVA del 15 por ciento. Es un valor fijo y no cambia según lo que se encuentre.
¿El diagnóstico es lo mismo que un pentest?
No. Un pentest busca explotar vulnerabilidades concretas para demostrar impacto. El diagnóstico levanta el panorama completo de activos, exposición, accesos y respaldos, y prioriza. Son complementarios, y normalmente el diagnóstico es el que dice si un pentest tiene sentido y sobre qué.
¿Interrumpe la operación?
El levantamiento se hace con accesos de solo lectura y entrevistas. Cualquier prueba que pueda afectar un servicio se coordina con fecha y hora, y se avisa antes.
¿Sirve si la empresa es pequeña?
Sirve especialmente. En una empresa pequeña el inventario completo cabe en un documento corto, y los hallazgos suelen ser pocos y baratos de cerrar. El problema de las empresas pequeñas no es la complejidad, es que nadie ha escrito nunca la lista.
¿Qué pasa si no quiero contratar el monitoreo después?
El informe es suyo igual. El diagnóstico se entrega como documento independiente, con el plan de cierre, y puede ejecutarlo con su propio equipo o con otro proveedor.
Artículos relacionados
- Auditoría de redes empresariales: qué revisa y qué halla: qué revisa una auditoría de redes empresarial en una institución financiera:.
- Correo de extorsión con datos de la empresa: qué hacer: correo extorsión datos empresa: qué hacer en los primeros cinco minutos.
- Cuánto cuesta un diagnóstico de ciberseguridad en Ecuador: un diagnóstico de ciberseguridad cuesta usd 850 más iva en blue nova.
Fuentes consultadas
- NIST Cybersecurity Framework, versión vigente CSF 2.0
- The NIST Cybersecurity Framework (CSF) 2.0, NIST CSWP 29, 26 de febrero de 2024
- CIS Critical Security Controls v8.1, lista de controles
- Guía de gestión de riesgos y evaluación de impacto, Superintendencia de Protección de Datos Personales
Datos verificados en octubre de 2026 en las páginas oficiales de cada organismo.
El orden diagnóstico antes monitoreo ciberseguridad no es burocracia: es lo que permite cotizar con números en lugar de supuestos. Si ya le pidieron un precio de monitoreo y no sabe qué responder, empiece por el inventario. El diagnóstico de ciberseguridad entrega ese inventario y el plan de cierre con precio cerrado. Si lo que tiene entre manos es un incidente en curso, revise primero qué hacer cuando un sitio fue vulnerado o escríbanos por el canal de emergencias. Para agendar el diagnóstico, contáctenos.
Blue Nova Consulting
¿Quiere aplicar esto en su empresa?
Revisamos su situación y le decimos qué corresponde hacer primero y qué puede esperar.
Los valores que aparecen en este artículo son referenciales y no incluyen el IVA del 15 por ciento.
Sigue leyendo
Comentarios y opiniones
0 comentarios · Moderación previa
Cuéntanos tu experiencia, dudas o casos similares. Revisamos cada comentario antes de publicarlo para mantener conversaciones de calidad. También puedes suscribirte para recibir nuevos artículos.