



El mensaje llega a la gerencia, no al área técnica. Dice que tienen la base de datos de clientes, adjunta una muestra con nombres y números reales, fija un monto en criptomonedas y da entre 48 y 72 horas antes de publicar todo. A veces la muestra es auténtica. A veces es una lista vieja comprada en un foro y el texto es idéntico al que recibieron otras cien empresas esa semana. Desde el lado del receptor, las dos cosas se ven igual de graves.
Lo que decide el resultado no es la amenaza, es lo que hace la empresa en la primera hora. Un correo extorsión datos empresa mal manejado deja tres daños acumulados: la fuga que quizá sí existió, la evidencia que se borró por nervios y el plazo legal de notificación que se venció en silencio. Esta guía ordena los primeros cinco minutos, la verificación, la decisión de no pagar y el deber de notificación vigente en Ecuador.
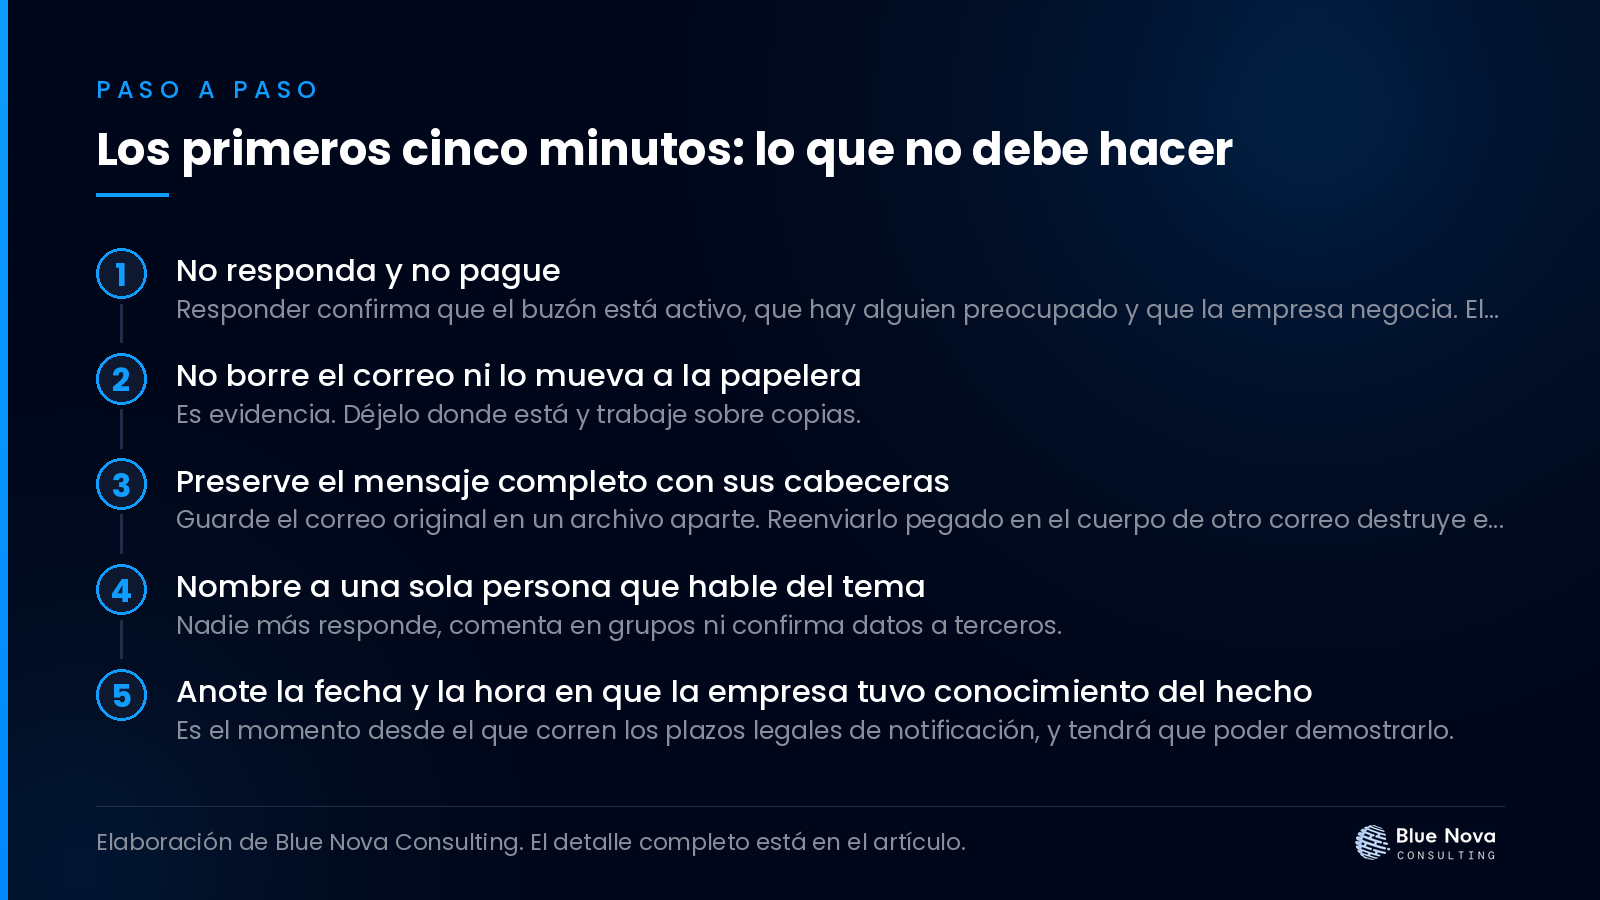
Los primeros cinco minutos: lo que no debe hacer
- No responda y no pague. Responder confirma que el buzón está activo, que hay alguien preocupado y que la empresa negocia. El pago no es una opción recomendable y más abajo está el detalle.
- No borre el correo ni lo mueva a la papelera. Es evidencia. Déjelo donde está y trabaje sobre copias.
- Preserve el mensaje completo con sus cabeceras. Guarde el correo original en un archivo aparte. Reenviarlo pegado en el cuerpo de otro correo destruye esa información.
- Nombre a una sola persona que hable del tema. Nadie más responde, comenta en grupos ni confirma datos a terceros.
- Anote la fecha y la hora en que la empresa tuvo conocimiento del hecho. Es el momento desde el que corren los plazos legales de notificación, y tendrá que poder demostrarlo.
Con eso hecho, la empresa está en condiciones de verificar sin empeorar nada. Si el servidor o el sistema muestran además señales de acceso no autorizado, el caso se atiende como incidente abierto por la vía de emergencias técnicas.
¿Qué es un correo de extorsión con datos de la empresa?
Es un mensaje que exige un pago bajo la amenaza de publicar, vender o entregar información de la empresa o de sus clientes. Se presenta en tres formas y distinguirlas cambia la respuesta.
La primera es la campaña masiva sin acceso real: el remitente afirma controlar el correo o los sistemas y adjunta una contraseña que de verdad fue de alguien, obtenida de una filtración pública antigua. No hay intrusión, hay reutilización de contraseñas viejas.
La segunda es la extorsión con exfiltración real: hubo acceso, se copió información y la muestra corresponde a registros que solo pueden salir de los sistemas de la empresa. Al no haber cifrado, suele detectarse tarde. La tercera es la doble extorsión, con cifrado de los sistemas más amenaza de publicación.

| Señal en el correo | Apunta a campaña masiva | Apunta a incidente real |
|---|---|---|
| La muestra adjunta | Datos públicos o de filtraciones antiguas de terceros | Registros con campos internos que solo existen en sus sistemas |
| La contraseña citada | Una que se dejó de usar hace años | Una vigente, o una llave de servicio |
| El texto | Genérico, traducido, sin nombres propios de la empresa | Menciona sistemas, módulos o personas concretas |
| Los registros del servidor | Sin accesos ni consultas anómalas | Accesos desde direcciones nuevas, consultas masivas, cuentas creadas |
| Primera acción correcta | Verificar, documentar y rotar contraseñas reutilizadas | Protocolo de incidente completo y evaluación de notificación |
Protocolo de respuesta, paso a paso
- Preservar la evidencia. Copia del correo con cabeceras, captura de los adjuntos sin abrirlos en el equipo de trabajo, y registro de quién lo recibió y cuándo. Todo con fecha y hora.
- Verificar la muestra contra los sistemas, no contra la intuición. La pregunta no es si los nombres existen, es si la combinación de campos, el formato de los identificadores y el rango de fechas coinciden con una consulta posible a sus bases. Esa comparación suele señalar el sistema de origen.
- Contener. Rotación de contraseñas y llaves, cierre de sesiones activas, revisión de cuentas y permisos, revisión de reglas de reenvío automático en los buzones y revisión de accesos al servidor. Si una base quedó inconsistente, se aplica el protocolo de recuperación del sistema antes de volver a operar.
- Decidir sin pagar. El National Cyber Security Centre del Reino Unido declara que ni el organismo ni las fuerzas del orden británicas respaldan el pago de rescates, y el proyecto No More Ransom, de Europol y la Policía de los Países Bajos, mantiene la misma recomendación. El pago no garantiza la devolución ni el borrado de lo copiado, no impide una segunda exigencia, financia la operación y no elimina ninguna obligación legal.
- Cumplir el deber de notificación. Si hubo vulneración de seguridad de datos personales, la ley ecuatoriana fija plazos cortos y la omisión es infracción grave.
- Denunciar y comunicar. La extorsión es un delito y la denuncia penal se presenta ante la Fiscalía General del Estado. En paralelo se prepara la comunicación a los titulares afectados y a los clientes corporativos con obligaciones contractuales.
Qué exige la ley ecuatoriana y en cuántos días
La Ley Orgánica de Protección de Datos Personales, publicada en el Registro Oficial Suplemento 459 del 26 de mayo de 2021, regula la notificación de vulneraciones de seguridad. La vigila la Superintendencia de Protección de Datos Personales, cuyo sitio oficial es spdp.gob.ec. Verificado en octubre de 2026.
Su artículo 43 ordena al responsable del tratamiento notificar la vulneración a la Autoridad de Protección de Datos Personales y a la Agencia de Regulación y Control de las Telecomunicaciones a más tardar en el término de cinco días desde que tuvo constancia de ella, salvo que sea improbable que constituya un riesgo para los derechos y libertades de las personas. Notificar después de ese término obliga a indicar los motivos de la demora.
El mismo artículo obliga al encargado del tratamiento, es decir al proveedor que trata datos por cuenta de la empresa, a avisar al responsable en un plazo máximo de dos días. El artículo 46 agrega la notificación al titular afectado dentro del término de tres días desde que se conoció el riesgo, con excepciones que la propia Autoridad debe calificar.
La Norma Técnica de Notificaciones de Vulneraciones de la Seguridad de los Datos Personales, Resolución SPDP-SPD-2026-0040-R del 9 de septiembre de 2026, precisa el canal: la notificación se presenta por el Sistema Nacional de Registro de Datos Personales, alojado en servicios.spdp.gob.ec, y el sistema devuelve una constancia de recepción al correo desde el que se envió. Su artículo 8 reitera que la ausencia de notificación es infracción grave.
| Obligación | Plazo | Base legal | Si no se cumple |
|---|---|---|---|
| El encargado avisa al responsable | Máximo 2 días | Artículo 43 | Infracción grave del encargado |
| Aviso al titular afectado | Término de 3 días | Artículo 46 | Infracción grave y pérdida del atenuante |
| Aviso a la Superintendencia y a la Agencia de Regulación y Control de las Telecomunicaciones | Término de 5 días | Artículo 43 | Infracción grave |
| Canal de la notificación | Al presentarla | Resolución SPDP-SPD-2026-0040-R | Notificación no válida salvo caída del sistema |
| Multa por infracción grave a una entidad privada | Según resolución del procedimiento | Artículo 72 | Entre el 0,7% y el 1% del volumen de negocio del ejercicio anterior |
Para infracciones leves, el artículo 71 fija multas de entre el 0,1% y el 0,7% del volumen de negocio del ejercicio anterior. La ley también señala que la notificación oportuna y las medidas de respuesta oportunas son atenuantes. Avisar a tiempo reduce la sanción.
Cómo se ve esto por sector
En una clínica privada de Quito, la muestra suele incluir diagnósticos, que son datos sensibles, así que el riesgo para los titulares se presume alto y la notificación es casi ineludible. En una cooperativa de ahorro y crédito, el organismo de control financiero añade un segundo canal de reporte. En una importadora, lo expuesto suele ser contactos comerciales y listas de precios: el riesgo legal es menor y el competitivo inmediato. En una tienda en línea, la muestra con pedidos y direcciones permite ubicar el origen con precisión, porque esos campos solo existen dentro de la plataforma, y la revisión empieza en el sitio y en el servidor donde está alojado.
Cuánto cuesta atender el incidente
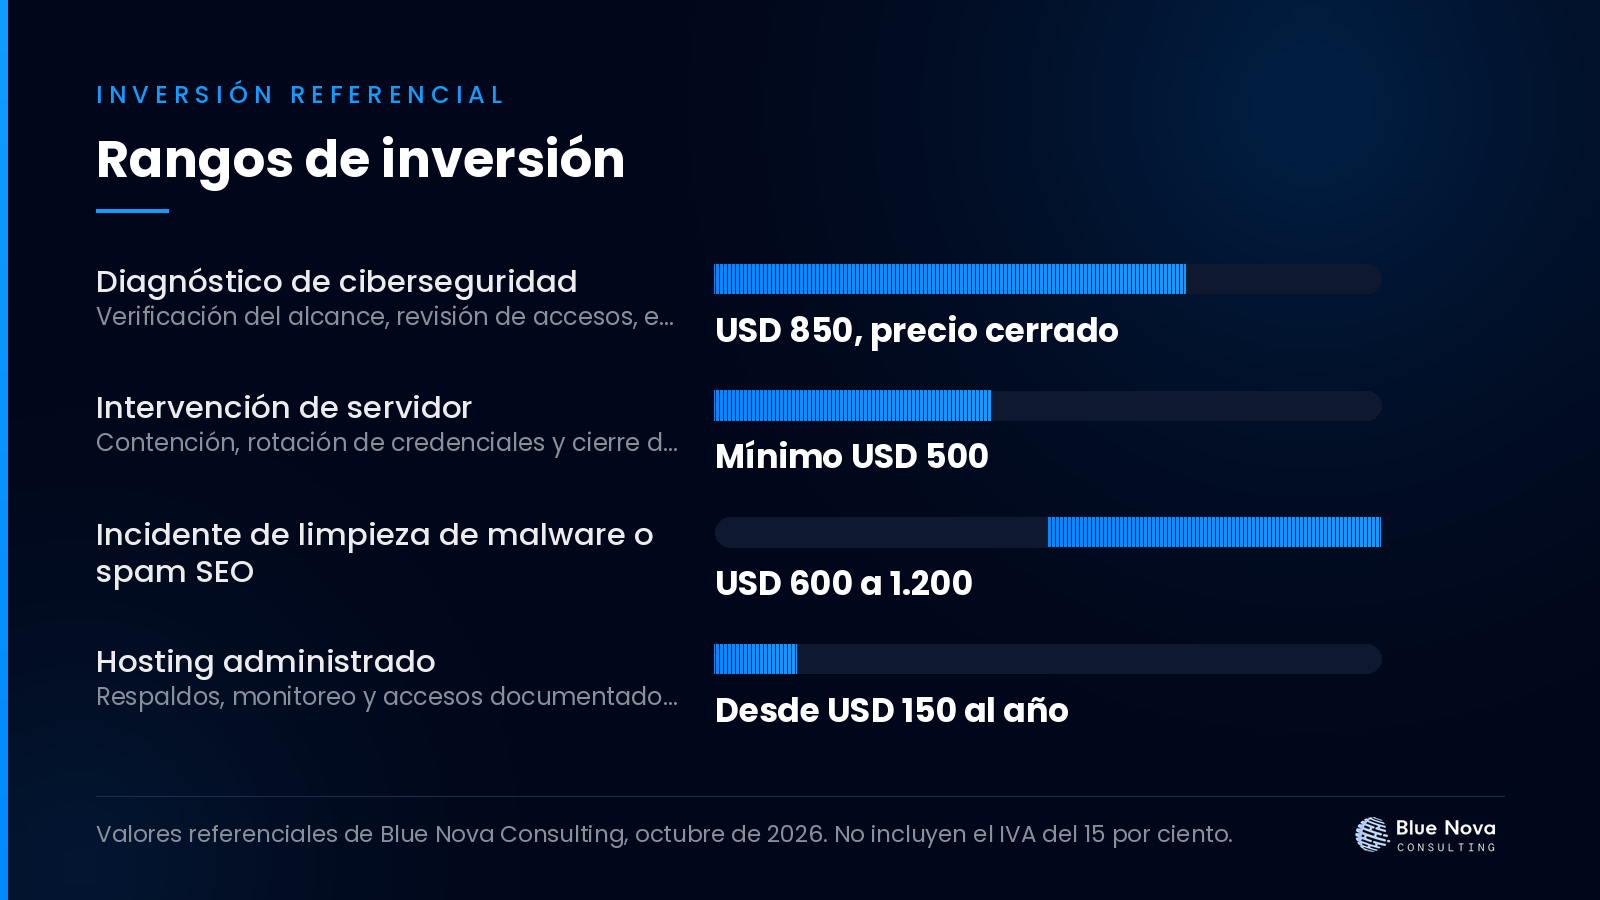
| Servicio | Precio | Qué cubre |
|---|---|---|
| Diagnóstico de ciberseguridad | USD 850, precio cerrado | Verificación del alcance, revisión de accesos, exposición y puntos de entrada |
| Intervención de servidor | Mínimo USD 500 | Contención, rotación de credenciales y cierre de accesos no autorizados |
| Incidente de limpieza de malware o spam SEO | USD 600 a 1.200 | Limpieza de archivos o contenido inyectado y verificación posterior |
| Hosting administrado | Desde USD 150 al año | Respaldos, monitoreo y accesos documentados después del incidente |
Los valores son en dólares y no incluyen IVA. Con el 15% vigente, el diagnóstico de USD 850 factura USD 977,50. Su informe sirve además como respaldo técnico del expediente de notificación, porque documenta qué datos estuvieron expuestos, desde cuándo y por dónde. El listado completo está en precios.
Plazos: qué esperar día a día
El día uno es de preservación, verificación de la muestra y contención. El día dos cierra la revisión técnica preliminar y permite estimar el alcance con datos, no con supuestos. Entre el día dos y el tres se envía el aviso a los titulares afectados, si corresponde, y hasta el día cinco se presenta la notificación a la Superintendencia por su sistema.
La semana siguiente es para la causa raíz y la denuncia penal. El mes posterior se dedica a lo que evita la repetición: autenticación de dos factores, revisión de permisos, respaldos fuera del servidor y supervisión del correo corporativo. Conviene revisar también el sitio y los sistemas propios, donde suelen quedar los formularios y las exportaciones por los que salió la información.
Preguntas frecuentes
¿Debo pagar la extorsión si el plazo está por vencer?
No. El National Cyber Security Centre británico no respalda el pago de rescates y el proyecto No More Ransom, de Europol y la Policía de los Países Bajos, recomienda lo mismo. El pago no acredita que la copia se destruya, no impide una segunda exigencia y no elimina la obligación de notificar.
¿Cómo sé si los datos que me enviaron son realmente míos?
Comparando estructura, no nombres. Si los identificadores tienen el formato interno de sus sistemas, si los campos coinciden con una consulta posible y si el rango de fechas corresponde a un periodo concreto, la muestra salió de ahí. Ese análisis suele indicar también el sistema y el momento.
¿Tengo que notificar si todavía no estoy seguro de que hubo fuga?
El plazo corre desde que la empresa tiene constancia de la vulneración, no desde que termina la investigación. Si al cierre del término persiste la duda sobre el alcance, la ley prevé notificar e indicar los motivos de la demora, nunca guardar silencio.
¿Qué pasa si no notifico?
No notificar a la Superintendencia ni al titular, cuando se afectan sus derechos, está tipificado como infracción grave. Para entidades privadas, el artículo 72 prevé multas de entre el 0,7% y el 1% del volumen de negocio del ejercicio económico anterior.
¿Puedo responder al correo solo para ganar tiempo?
No es recomendable. Cualquier respuesta confirma el canal y abre una negociación que la empresa no controla. El tiempo se gana verificando el alcance y preparando la notificación.
¿Y si la fuga salió de un proveedor y no de mi empresa?
Si ese proveedor trata datos por cuenta de la empresa, es encargado del tratamiento y debe avisarle en un plazo máximo de dos días. La obligación de notificar a la autoridad sigue siendo del responsable, es decir de su empresa. Revise qué dice el contrato de encargo.
Artículos relacionados
- Cuánto cuesta un diagnóstico de ciberseguridad en Ecuador: un diagnóstico de ciberseguridad cuesta usd 850 más iva en blue nova.
- Delegado de protección de datos en clínicas: qué exige: delegado protección datos clínicas: cuándo lo exige la lopdp.
- Diagnóstico de red de datos en cooperativas: qué revisa: diagnóstico de red de datos en cooperativas: qué se revisa en enlaces.
Fuentes consultadas
- Superintendencia de Protección de Datos Personales, marco normativo, con el texto de la Ley Orgánica de Protección de Datos Personales y su reglamento general.
- Superintendencia de Protección de Datos Personales, resoluciones, donde consta la Norma Técnica de Notificaciones de Vulneraciones de la Seguridad de los Datos Personales SPDP-SPD-2026-0040-R del 9 de septiembre de 2026.
- National Cyber Security Centre, Ransomware, posición oficial sobre el pago de rescates.
- No More Ransom, iniciativa de Europol y la Policía de los Países Bajos.
- NIST SP 800-184, Guide for Cybersecurity Event Recovery.
Si recibió el correo hoy
Haga los cinco pasos de la primera sección, no responda y escríbanos desde contáctanos con tres datos: la fecha y hora en que recibió el mensaje, qué tipo de información aparece en la muestra y de qué sistema podría provenir. Con eso le decimos en la primera llamada si es una campaña masiva o una fuga real, y qué debe presentar antes de que venzan los plazos. Los valores están publicados en precios, siempre más IVA.
Blue Nova Consulting
¿Lo tiene caído en este momento?
Escríbanos y revisamos su caso. El WhatsApp y el formulario llegan al mismo equipo técnico.
Los valores que aparecen en este artículo son referenciales y no incluyen el IVA del 15 por ciento.
Sigue leyendo
Comentarios y opiniones
0 comentarios · Moderación previa
Cuéntanos tu experiencia, dudas o casos similares. Revisamos cada comentario antes de publicarlo para mantener conversaciones de calidad. También puedes suscribirte para recibir nuevos artículos.