




La mayoría de las empresas ecuatorianas que piden una cotización de ciberseguridad no sabe con precisión qué está comprando. Han oído hablar de pruebas de intrusión, de auditorías y de monitoreo permanente, y reciben propuestas de proveedores distintos con cifras que van de USD 300 a USD 15.000 por trabajos que suenan parecidos. El resultado habitual es que la decisión se posterga hasta que ocurre un incidente.
Este artículo responde con precios reales y verificables: cuánto cuesta diagnóstico ciberseguridad en Ecuador, qué entrega exactamente ese dinero, cuánto tiempo toma y en qué se diferencia de una intervención de emergencia. En Blue Nova Consulting el diagnóstico tiene un precio cerrado de USD 850 más IVA, sin horas adicionales ni alcance variable. Esa cifra se sostiene porque el alcance está definido de antemano y porque el informe que recibe la gerencia sirve para decidir el presupuesto del año siguiente.
¿Qué es un diagnóstico de ciberseguridad?
Un diagnóstico de ciberseguridad es un levantamiento ordenado del estado real de la infraestructura tecnológica de una organización, contrastado contra un marco de control reconocido, que termina en un informe con hallazgos priorizados y un plan de remediación con responsables y plazos. No es una venta de equipos ni la instalación de un producto. Es el paso que permite saber qué comprar después.
En Blue Nova tomamos como referencia el NIST Cybersecurity Framework 2.0, los 18 CIS Critical Security Controls y los controles de ISO/IEC 27001. Conviene aclararlo sin rodeos: el diagnóstico se apoya en esos marcos, pero no es una auditoría de certificación y Blue Nova no emite certificados ISO. Quien necesite el sello formal debe contratar a un organismo acreditado; lo que entregamos es el trabajo técnico y documental que permite llegar a esa instancia sin sorpresas.
El diagnóstico tampoco incluye ataques simulados contra la infraestructura en producción. Las pruebas que se ejecutan son de verificación y de configuración, no de explotación, y toda actividad se realiza con autorización escrita de la organización y en ventanas acordadas.
Qué incluye el diagnóstico de USD 850
El precio cerrado cubre un alcance definido. Esto es lo que entra:
- Inventario de activos. Equipos, servidores, servicios en la nube, cuentas de correo, dominios y accesos de terceros.
- Revisión de arquitectura de red y segmentación. Cómo están separadas las zonas y qué puede alcanzar qué.
- Revisión de la configuración del firewall y de los servicios publicados hacia internet.
- Estado de los equipos finales. Actualizaciones pendientes, protección instalada y si existe o no detección en el puesto de trabajo.
- Gestión de accesos. Cuentas privilegiadas, cuentas de personal que ya salió, segundo factor y política de contraseñas.
- Respaldos. Si existen, si están fuera de línea y si alguien verificó alguna vez que se puedan restaurar.
- Correo corporativo. Registros SPF, DKIM y DMARC, y exposición a suplantación de remitente.
- Revisión de los sitios web y del hosting en busca de contenido inyectado, archivos ajenos y versiones sin soporte.
- Registros de auditoría. Qué se está guardando, por cuánto tiempo y si sirve para reconstruir un incidente.
- Cumplimiento. Brechas frente a las obligaciones de la Ley Orgánica de Protección de Datos Personales.
- Informe ejecutivo y técnico con hallazgos clasificados por riesgo, más una reunión de presentación de resultados.
Lo que no entra en los USD 850: la ejecución de las correcciones, la compra de licencias, el monitoreo continuo y la respuesta a un incidente en curso. Son servicios distintos, con precio distinto, y los detallamos más abajo.
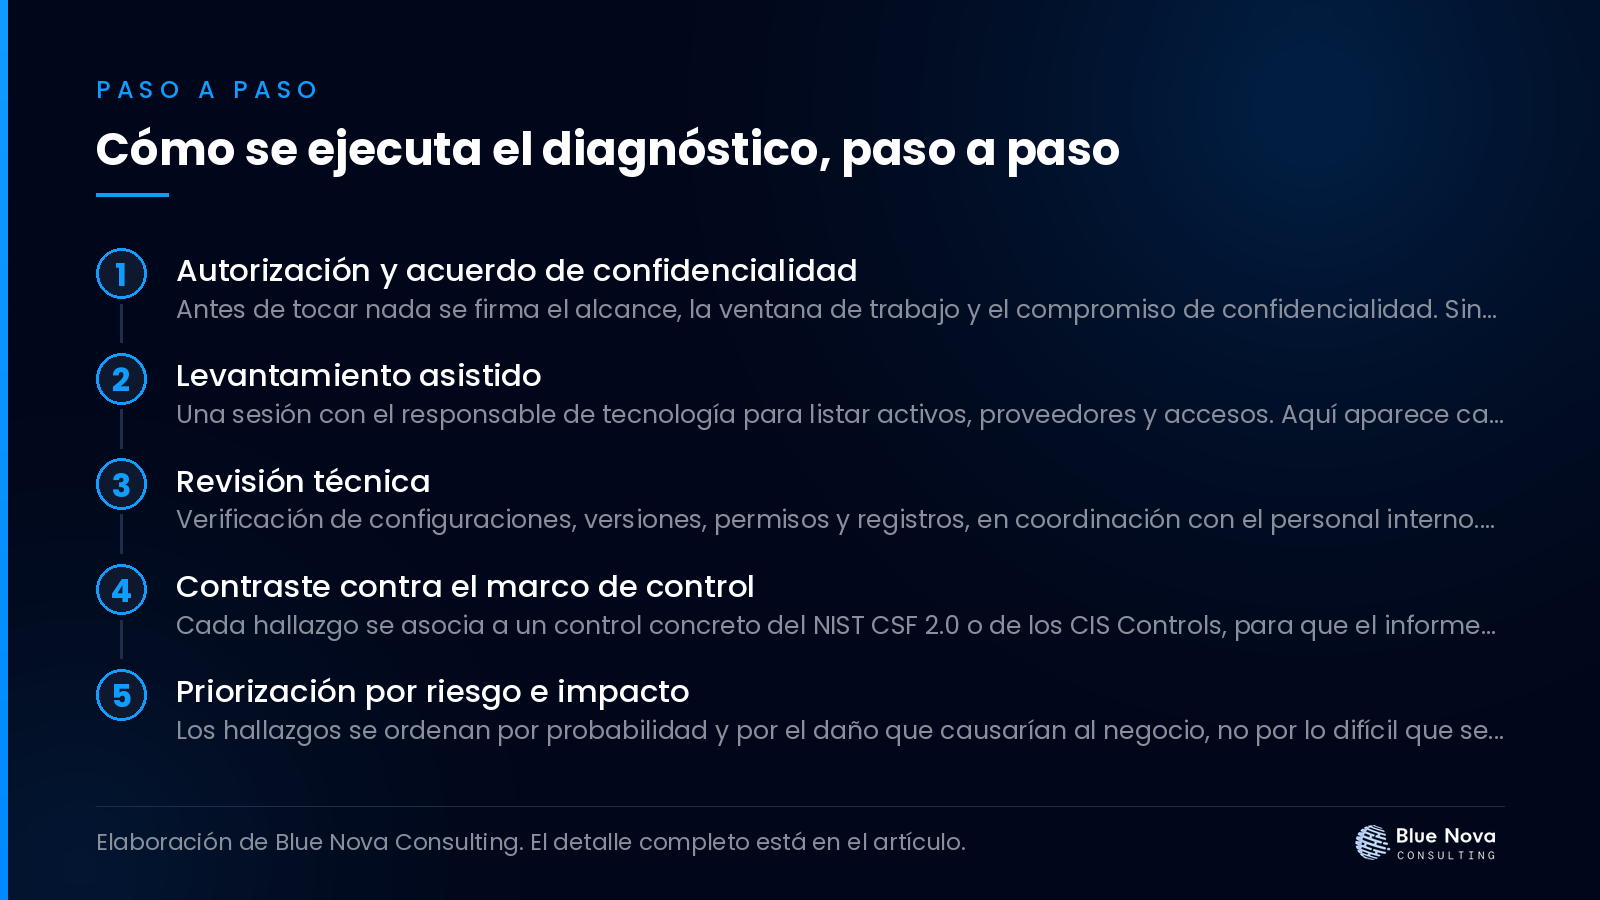
Cómo se ejecuta el diagnóstico, paso a paso
- Autorización y acuerdo de confidencialidad. Antes de tocar nada se firma el alcance, la ventana de trabajo y el compromiso de confidencialidad. Sin esos tres documentos no se inicia.
- Levantamiento asistido. Una sesión con el responsable de tecnología para listar activos, proveedores y accesos. Aquí aparece casi siempre la primera sorpresa: servicios que nadie recordaba tener publicados.
- Revisión técnica. Verificación de configuraciones, versiones, permisos y registros, en coordinación con el personal interno. Se trabaja sobre lo que existe, no sobre un cuestionario.
- Contraste contra el marco de control. Cada hallazgo se asocia a un control concreto del NIST CSF 2.0 o de los CIS Controls, para que el informe no sea una lista de opiniones.
- Priorización por riesgo e impacto. Los hallazgos se ordenan por probabilidad y por el daño que causarían al negocio, no por lo difícil que sea arreglarlos.
- Presentación a la gerencia. Una reunión con el informe en la mano, pensada para que el área financiera entienda qué se decide y con qué urgencia.
Para qué sirve según el sector
El mismo diagnóstico rinde distinto según el tipo de organización. Tres situaciones reales, en todos los casos anonimizadas:
Una aseguradora con 170 usuarios en cinco sedes. Tenía firewall perimetral y antivirus en los equipos, y la gerencia daba por cubierto el riesgo. El diagnóstico mostró que no existía ninguna capacidad de detección en los equipos finales: si un puesto de trabajo se comprometía, nadie se enteraba hasta que el usuario reportaba algo raro. El informe sirvió para justificar el presupuesto de monitoreo del siguiente ejercicio.
Una cooperativa de ahorro y crédito. El hallazgo de mayor peso no fue técnico sino de gobierno: accesos de proveedores externos sin fecha de caducidad ni registro de quién los usó. En una entidad supervisada, eso es un problema de cumplimiento antes que de tecnología.
Una institución del sector público. El diagnóstico encontró servicios administrativos expuestos a internet sin necesidad operativa, heredados de una migración antigua. Retirarlos redujo la superficie de ataque sin comprar una sola licencia.
Diagnóstico, intervención y monitoreo: tres cosas distintas

| Servicio | Cuándo aplica | Qué entrega |
|---|---|---|
| Diagnóstico de ciberseguridad | No hay incidente en curso. Se quiere saber dónde se está parado. | Informe con hallazgos priorizados y plan de remediación. |
| Intervención de servidor | Hay un servidor mal configurado, sin soporte o con un problema concreto identificado. | Configuración corregida, endurecimiento y documentación del cambio. |
| Limpieza de incidente | Ya ocurrió: malware, spam inyectado en el sitio o correo comprometido. | Erradicación, cierre de la vía de entrada y revisión de persistencias. |
| Monitoreo continuo | Después del diagnóstico, cuando se decide vigilar de forma permanente. | Detección, alerta y respuesta según el tiempo comprometido. |
Cuánto cuesta diagnóstico ciberseguridad y los servicios relacionados
Precios de Blue Nova Consulting verificados en octubre de 2026. Todos los valores excluyen el IVA del 15%.
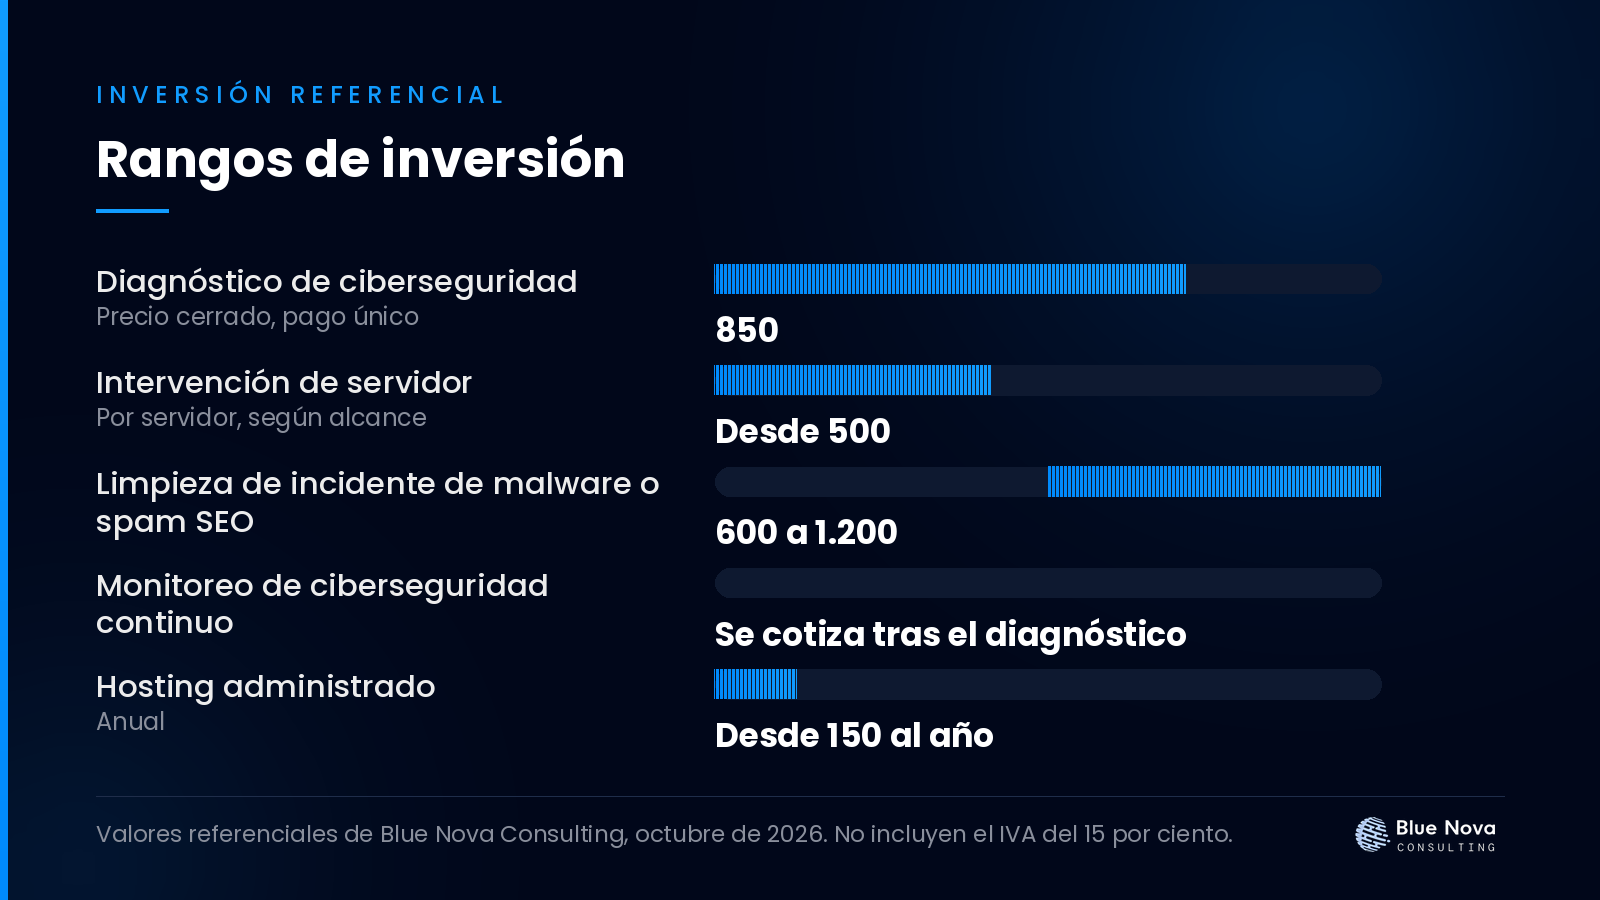
| Servicio | Precio en USD | Modalidad |
|---|---|---|
| Diagnóstico de ciberseguridad | 850 | Precio cerrado, pago único |
| Intervención de servidor | Desde 500 | Por servidor, según alcance |
| Limpieza de incidente de malware o spam SEO | 600 a 1.200 | Según extensión del compromiso |
| Monitoreo de ciberseguridad continuo | Se cotiza tras el diagnóstico | Mensual |
| Hosting administrado | Desde 150 al año | Anual |
| Sistema de rondas de guardias | Desde 1.900 | Pago único |
Quien averigua cuánto cuesta diagnóstico ciberseguridad recibe casi siempre un rango. Aquí hay una sola cifra, y es deliberado: una cotización por horas incentiva a estirar el trabajo y deja al cliente sin control del gasto. Con precio cerrado, el riesgo de que el alcance se desborde lo asume el proveedor.
Observe el orden de magnitud. Reaccionar sin haber diagnosticado suele costar más que diagnosticar a tiempo, y la reacción llega con el negocio detenido.
Plazos: qué pasa semana a semana
Un diagnóstico de alcance estándar toma entre dos y tres semanas desde la firma. El reparto habitual:
- Semana 1. Autorización, acuerdo de confidencialidad, sesión de levantamiento y acceso de solo lectura a lo que corresponda.
- Semana 2. Revisión técnica de red, firewall, equipos finales, accesos, respaldos, correo y sitios web.
- Semana 3. Redacción del informe, priorización y reunión de presentación con la gerencia.
Organizaciones con más de cinco sedes o con infraestructura repartida entre varios proveedores pueden requerir una semana adicional. Si durante el diagnóstico aparece un compromiso activo, el trabajo se detiene y se pasa a atención de emergencia, que es un servicio aparte.
Preguntas frecuentes
¿Cuánto cuesta diagnóstico ciberseguridad en Ecuador?
En Blue Nova Consulting cuesta USD 850 más IVA, precio cerrado, verificado en octubre de 2026. El valor no cambia por el número de hallazgos ni por las horas que tome la revisión. En el mercado ecuatoriano se encuentran propuestas desde USD 300, que normalmente son cuestionarios autocompletados, y sobre USD 5.000, que suelen incluir pruebas de intrusión y acompañamiento de certificación.
¿El diagnóstico incluye arreglar lo que encuentra?
No. El diagnóstico entrega el informe y el plan. La ejecución se cotiza aparte, porque depende de lo que se encuentre. La intervención de servidor parte de USD 500 y la limpieza de un incidente va de USD 600 a USD 1.200, siempre más IVA.
¿Hace falta detener la operación durante la revisión?
No. El diagnóstico trabaja sobre configuraciones, registros e inventario, con accesos de solo lectura cuando es posible. Las verificaciones que podrían afectar un servicio se coordinan en ventanas acordadas con el área de tecnología.
¿Sirve para cumplir la Ley Orgánica de Protección de Datos Personales?
Sirve para identificar las brechas y documentarlas, que es el punto de partida que exige cualquier revisión. La Superintendencia de Protección de Datos Personales publica la ley y su reglamento general en spdp.gob.ec. El cumplimiento completo, además de medidas técnicas, requiere decisiones legales y de proceso que corresponden a la organización.
¿Qué pasa si el diagnóstico encuentra que ya estamos comprometidos?
Se informa de inmediato, por escrito, y se propone contención antes de seguir revisando. Preservar evidencia es prioritario: apagar equipos o borrar archivos destruye la información que permite saber cómo entraron. Si su sitio web ya presenta señales de compromiso, revise antes la guía sobre qué hacer cuando una página web fue hackeada.
¿Cada cuánto conviene repetirlo?
Una vez al año en organizaciones estables, y siempre después de un cambio relevante: migración de servidores, nueva sede, cambio de proveedor de tecnología o incorporación de un sistema que maneje datos de clientes.
Artículos relacionados
- Delegado de protección de datos en clínicas: qué exige: delegado protección datos clínicas: cuándo lo exige la lopdp.
- Diagnóstico de red de datos en cooperativas: qué revisa: diagnóstico de red de datos en cooperativas: qué se revisa en enlaces.
- Monitoreo de ciberseguridad 24/7: qué incluye y precio: monitoreo de ciberseguridad 24/7: qué incluye.
Fuentes consultadas
- Superintendencia de Protección de Datos Personales, Marco Normativo. Publica la Ley Orgánica de Protección de Datos Personales (26 de mayo de 2021) y su Reglamento General (13 de noviembre de 2023).
- NIST Cybersecurity Framework. Versión vigente CSF 2.0.
- Center for Internet Security, los 18 CIS Critical Security Controls, versión 8.1.
- CISA, Cyber Essentials. Seis elementos de preparación para organizaciones pequeñas y medianas.
El siguiente paso
La respuesta a cuánto cuesta diagnóstico ciberseguridad en Blue Nova es una sola: USD 850 más IVA. Si su organización nunca ha pasado por una revisión formal, es la decisión más barata que va a tomar en ciberseguridad, porque es la única que permite dejar de comprar a ciegas. Revise el detalle de los precios de todos nuestros servicios y el alcance completo en la página de servicios.
Para agendar el levantamiento inicial, escríbanos desde la página de contacto. La primera conversación es técnica, dura menos de treinta minutos y sirve para confirmar el alcance antes de que usted firme nada.
Blue Nova Consulting
¿Quiere el valor exacto para su caso?
Le enviamos el alcance y el presupuesto por escrito, con lo que entra y lo que no.
Los valores que aparecen en este artículo son referenciales y no incluyen el IVA del 15 por ciento.
Sigue leyendo

Comentarios y opiniones
0 comentarios · Moderación previa
Cuéntanos tu experiencia, dudas o casos similares. Revisamos cada comentario antes de publicarlo para mantener conversaciones de calidad. También puedes suscribirte para recibir nuevos artículos.